01
月度巡检
检查硬件状态、容量与备份完整性,并出具报告存档。
每月
免费关键词分析上线 — 查看搜索量、攻略指数与 AI 解读
WHAT THIS IS
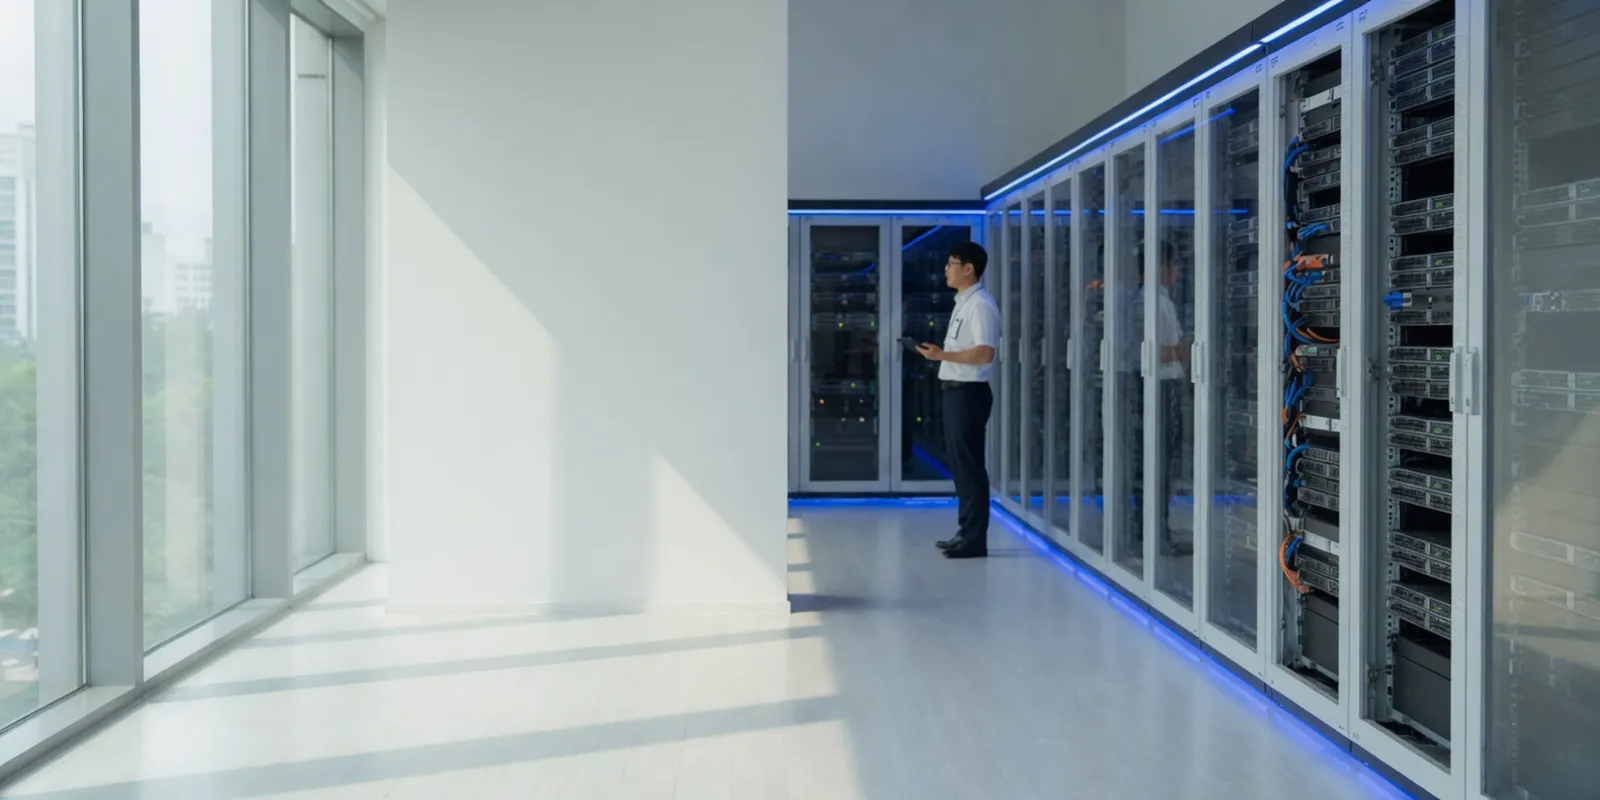
loopon 的云与基础设施直接采购并搭建服务器、存储与网络,再以定期巡检和基于 SLA 的 7×24 响应维持运转。
本地硬件、公有云以及公共 CSAP 区域,都由同一支团队从设计接到运维。
适合这种情况
不只是买设备,还希望把巡检与故障响应一起交给我们
本地与云需要由同一支团队连续设计
系统必须放在认证区域——公共、医疗或法律
希望把现有数据中心交给我们做集成运维
我们不主张业绩或客户数量,
只列出在本页面就能逐一数出并核实的数字。
12厂商
作为认证合作伙伴直接采购·搭建的全球硬件厂商
4巡检
按合同等级循环执行的定期巡检项目
4能力
支撑运维的认证·SLA·监控·流程
24/7响应
按 SLA 等级的响应·恢复目标提供的常态化响应
VENDOR STACK
从本地(On-Premises)硬件到公有云,这些都是我们在云·基础设施领域实际采购、搭建与运营的对象。从上线到定期巡检与故障处置,都由同一支团队接续负责。
ON-PREMISES
真正进入数据中心与机房的设备。我们以认证合作伙伴身份直接采购并搭建。

各标识均为其所属公司的商标,仅用于标示合作关系。
CLOUD
我们负责搭建、迁移与运营的公有云。与本地环境衔接的混合云部分,也由同一支团队设计。
01
02
03
04
各标识与名称均为其所属公司的商标。云平台按我们实际搭建、迁移与运营的对象列出。
承担什么、如何推进、最终留下什么,分成几个标签逐一说明。
服务器·存储·网络设备的供货与搭建
数据中心 / 混合云设计
迁移·扩容·容灾(DR)方案
公有云(AWS·Google Cloud·NAVER Cloud Platform·KT Cloud)的搭建·迁移与运维
CSAP · PUBLIC CLOUD
CSAP(云安全认证)是公共机构使用商用云的前提条件。制度由科学技术信息通信部主管,评估与认证由韩国互联网振兴院(KISA)负责。只有通过认证的服务,才能部署在与商用专区相互分离的公共专用专区中。
因此公共云建设并不是把同一套系统换个区域部署。设计必须限定在已认证的服务清单之内,网络隔离·访问控制·加密·日志留存等要求会先一步决定架构。
2026 年 4 月,韩国公布了把公共云安全验证统一归口至国家情报院的改革方案。新制度将于 2027 年 7 月施行,在此之前取得的 CSAP 认证仍按原有效期承认。现在上线的系统既要满足现行要求,也要在改革之后依然站得住,因此我们在设计阶段同时对照两套标准。
loopon 在 CSAP 认证的公共云环境中构建并运营过系统。不只是公共机构的系统,监管强度相近的医疗与法律服务也按同一标准落地。
REQUIREMENTS
公共专用专区
公共机构的系统部署在与商用专区分离的公共专用专区中。区域与服务的选择在这一步先行确定。
在认证清单内设计
设计从认证范围之内开始。以清单之外的托管服务为前提画出的架构,会在迁移阶段被打回来。
网络隔离 · 访问控制
拆分业务网络与运维网络,并按账号逐一梳理谁能通过什么路径访问什么。
加密 · 密钥管理
存储与传输环节的加密方式、密钥由谁持有,都在设计阶段确定。
日志 · 留痕保存
访问记录与变更记录按留存期限保存。认证的维持靠运维记录来证明,而不是靠文档。
DOMAINS
01
把机构系统迁移到公共专用专区,或直接在其中新建。若有必须留在本地的部分,则以混合云方式衔接。
02
诊疗与检查数据属于敏感信息。个人信息保护法与医疗法要求的留存期限、访问记录、分离保存等要求会先反映到架构中,运维流程再据此制定。
03
案件与委托人信息属于机密。阅览权限按案件拆分,谁在何时打开了什么都以审计留痕记录下来。
HOW WE WORK
01
解读要求
02
架构设计
03
搭建 · 迁移
04
维持认证的运维
公共云项目的招标机构名称不在本页列出。如有需要,我们会在洽谈中就可确认的范围加以说明。
巡检周期与响应目标依合同等级而定。看什么、什么时候看,我们会先行达成一致。
01
检查硬件状态、容量与备份完整性,并出具报告存档。
每月
02
梳理并确认固件、安全补丁与配置变更记录。
每季度
03
重新评估扩容、更换时点与灾备方案。
每年 1 次
04
按 SLA 等级的响应与恢复目标提供 24/7 响应。
全天候
REFERENCES
我们承担过三星系企业自建数据中心的整合运维。各事业部设备构成互不相同的环境,由一个窗口统一受理并运营。
整合运维是指把多家厂商设备混合的环境交由一个窗口统一受理的合同。定期巡检、故障受理与恢复、资产与配置管理、备件运用,全部由同一支团队接续负责。事业部名称以承接当时的名称为准。
Always-on operations
工作不止于设计与建设。以 24/7 运营中心和经过验证的流程,让系统持续稳定运行。
认证·安全
具备厂商认证与安全标准的运维。
SLA 保障
按承诺的可用性与响应时间运维。
全天候监控
持续追踪指标与告警,主动响应。
经过验证的流程
以标准流程管理变更、部署与故障。
这些是咨询前大家最常确认的问题。
可以。无论设备通过何种途径引入,我们都会先确认现有架构,再确定巡检范围与响应等级后签约。
可以。我们会先检查现有架构与合同状态,并为你梳理所需的运维范围。检查本身属于签约前阶段。
响应与恢复目标依 SLA 等级而不同。签约时会以文档确定各等级的目标时长,并据此提供 7×24 小时响应。
可以。我们承接 AWS·Google Cloud·NAVER 云平台·KT Cloud 的搭建与迁移,数据中心与混合云架构设计、不停机迁移流程,直至灾难恢复(DR)方案,我们都会一并完成。
可以。我们会以公共专用专区为前提设计架构,并在已认证的服务范围内搭建。医疗、法律等受监管的服务也按同样的流程推进。
也可以现在就锁定30分钟的咨询时段。
无需来回沟通,直接选择您方便的时间——工作日10:00–18:00(KST)的30分钟时段,12:00–13:00除外,可选24小时之后至14天之内。
trusted by partners
我们会在 1~2 个工作日内由专人回复。