01
月次点検
ハードウェアの状態·容量·バックアップの整合性を点検し、レポートとして残します。
毎月
無料キーワード分析を公開 — 検索ボリューム·攻略スコア·AI解釈を確認
WHAT THIS IS
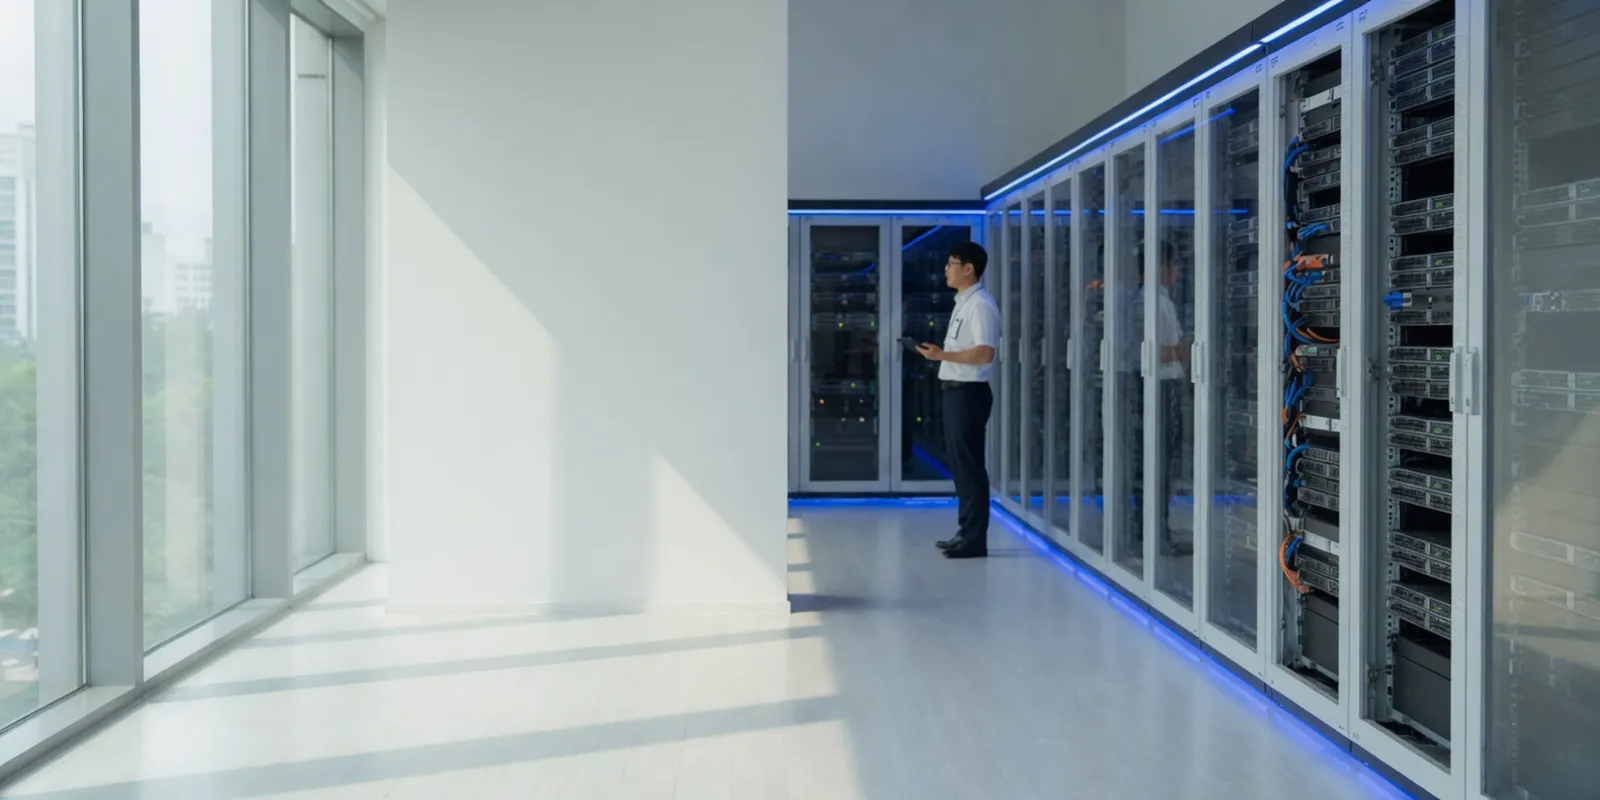
loopon のクラウド·インフラは、サーバー·ストレージ·ネットワークを自ら調達·構築し、定期点検と SLA に基づく24時間365日の対応で稼働を保つサービスです。
オンプレミスのハードウェア、パブリッククラウド、公共 CSAP ゾーンまで、同じチームが設計から運用を引き継ぎます。
こんなとき
機器を買って終わりではなく、点検·障害対応まで任せたいとき
オンプレミスとクラウドを一つのチームが続けて設計する必要があるとき
公共·医療·法律のように認証ゾーンでシステムを上げるとき
既存のデータセンターを統合保守として渡したいとき
成果や顧客数の主張ではなく、
このページでそのまま数えて確認できる数字だけを載せます。
12ベンダー
認定パートナーとして自ら調達·構築するグローバルハードウェアベンダー
4点検
契約グレードに応じて回る定期点検項目
4能力
運用を支える認定·SLA·モニタリング·プロセス
24/7対応
SLAグレード別の応答·復旧目標に合わせた常時対応
VENDOR STACK
オンプレミスのハードウェアからパブリッククラウドまで、クラウド·インフラ領域で実際に調達·構築·運用している対象です。導入から定期点検·障害対応まで同じチームが続けて担当します。
ON-PREMISES
データセンターやサーバールームに実際に設置する機器です。認定パートナーとして自ら調達し構築します。

各ロゴは各社の商標であり、パートナー関係の表記を目的としてのみ使用しています。
CLOUD
構築·移行·運用まで一緒に担うパブリッククラウドです。オンプレミスとつなぐハイブリッド区間も同じチームが設計します。
01
02
03
04
各ロゴと名称は各社の商標です。クラウドは構築·移行·運用を行うプラットフォームを基準に記載しています。
何を担い、どのように働き、何を残すのかを
タブに分けて整理しました。
サーバー·ストレージ·ネットワーク機器の納品·構築
データセンター / ハイブリッドクラウドの設計
マイグレーション·増設·災害復旧(DR)構成
パブリッククラウド(AWS·Google Cloud·NAVER Cloud Platform·KT Cloud)の構築·移行·運用
CSAP · PUBLIC CLOUD
CSAP(クラウドセキュリティ認証)は、公共機関が民間クラウドを利用するための前提条件です。制度は科学技術情報通信部が所管し、評価·認証は韓国インターネット振興院(KISA)が担います。認証を受けたサービスだけが、民間ゾーンと分離された公共専用ゾーンに載せられます。
そのためパブリッククラウドの構築は、同じシステムを別のリージョンに載せる作業ではありません。認証されたサービスの範囲内で設計する必要があり、ネットワーク分離·アクセス制御·暗号化·ログ保管の要件がアーキテクチャを先に決めます。
2026年4月、公共クラウドのセキュリティ検証を国家情報院の体系へ一元化する改編が発表されました。新制度は2027年7月に施行され、それ以前に取得したCSAP認証は有効期間がそのまま認められます。いま載せるシステムは現行要件を満たしつつ改編後もそのまま立っている必要があるため、設計段階で二つの基準を併せて見ます。
looponはCSAP認証のパブリッククラウド環境でシステムを構築·運用してきました。公共機関のシステムだけでなく、規制の強度が近い医療·法務サービスも同じ基準で載せています。
REQUIREMENTS
公共専用ゾーン
公共機関のシステムは、民間ゾーンと分離された公共専用ゾーンに載せます。リージョンとサービスの選択がここで先に決まります。
認証範囲内での設計
設計は認証範囲の中から始めます。範囲外のマネージドサービスを前提に描いた構成は、移行段階で必ず戻ってきます。
ネットワーク分離 · アクセス制御
業務ネットワークと運用ネットワークを分け、誰がどこへどの経路でアクセスするのかをアカウント単位で整理します。
暗号化 · 鍵管理
保存区間と転送区間の暗号化方式、鍵を誰が保持するのかを設計段階で確定します。
ログ · 証跡の保管
アクセス履歴と変更履歴を保管期間に合わせて残します。認証の維持は文書ではなく運用記録で証明します。
DOMAINS
01
機関のシステムを公共専用ゾーンへ移行、または新規に構築します。オンプレミスに残す区間があればハイブリッドでつなぎます。
02
診療·検査データは機微情報です。個人情報保護法と医療法が求める保管期間、アクセス履歴、分離保管の要件をアーキテクチャに先に反映し、その基準で運用手順を作ります。
03
案件と依頼人の情報は機密です。閲覧権限を案件単位で分け、誰が何をいつ開いたのかを監査証跡として残します。
HOW WE WORK
01
要件の読み解き
02
アーキテクチャ設計
03
構築 · 移行
04
認証維持の運用
公共クラウド案件の発注機関名はこのページには記載しません。必要であれば、確認できる範囲までご相談の場でご説明します。
契約グレードに応じて点検周期と対応目標が決まります。何をいつ見るのかを先に合意します。
01
ハードウェアの状態·容量·バックアップの整合性を点検し、レポートとして残します。
毎月
02
ファームウェア·セキュリティパッチと構成変更履歴を整理して確認します。
四半期
03
増設·更改の時期と災害復旧シナリオを改めて見直します。
年1回
04
SLA等級ごとの応答·復旧目標に沿って24/7で対応します。
常時
REFERENCES
サムスングループ各社の自社データセンターの統合保守を担当しました。事業部ごとに機器構成が異なる環境を、一つの窓口で受けて運用しました。
統合保守は、複数ベンダーの機器が混在する環境を一つの窓口で受ける契約です。定期点検、障害の受付と復旧、資産·構成管理、予備部品の運用までを一つのチームが続けて担当します。事業部名は担当当時の名称です。
Always-on operations
設計·構築で終わりません。24/7の運用センターと検証済みのプロセスで、システムを止めずに維持します。
認証·セキュリティ
ベンダー認証とセキュリティ標準に準拠した運用。
SLA保証
約束した可用性·対応時間で運用。
常時監視
指標·アラートを常時追跡し、先手で対応。
検証済みのプロセス
変更·リリース·障害を標準手順で管理。
ご相談の前に最も多く確認いただく項目です。
可能です。導入経路にかかわらず、現在の構成を確認したうえで点検範囲と対応グレードを決めて契約します。
はい。現在の構成と契約状況をまず点検し、必要な保守範囲を整理してご提示します。点検自体は契約前の段階です。
SLAグレードによって応答·復旧目標が異なります。契約時にグレード別の目標時間を文書で確定し、その基準で24/7対応します。
可能です。AWS·Google Cloud·NAVERクラウドプラットフォーム·KT Cloudの構築と移行を担当し、データセンターとハイブリッドクラウドの設計、無停止移行の手順、災害復旧(DR)構成まで一緒に進めます。
可能です。公共専用ゾーンを前提にアーキテクチャを設計し、認証されたサービスの範囲内で構築します。医療·法務のように規制のかかるサービスも同じ手順で進めます。
AI CONSULT
サービス範囲と次のステップをすぐご案内します。日程予約もできます。
検索ボックスではありません。状況を文章で入力いただくと、担当領域と次のステップをご案内します。
いますぐ30分の相談枠を押さえることもできます。
やり取りを待たずにご希望の時間を直接お選びください。平日10:00〜18:00(KST)の30分単位で、12:00〜13:00を除き、24時間後から14日以内でお選びいただけます。
trusted by partners
営業日ベースで1〜2日以内に担当者がご返信します。